
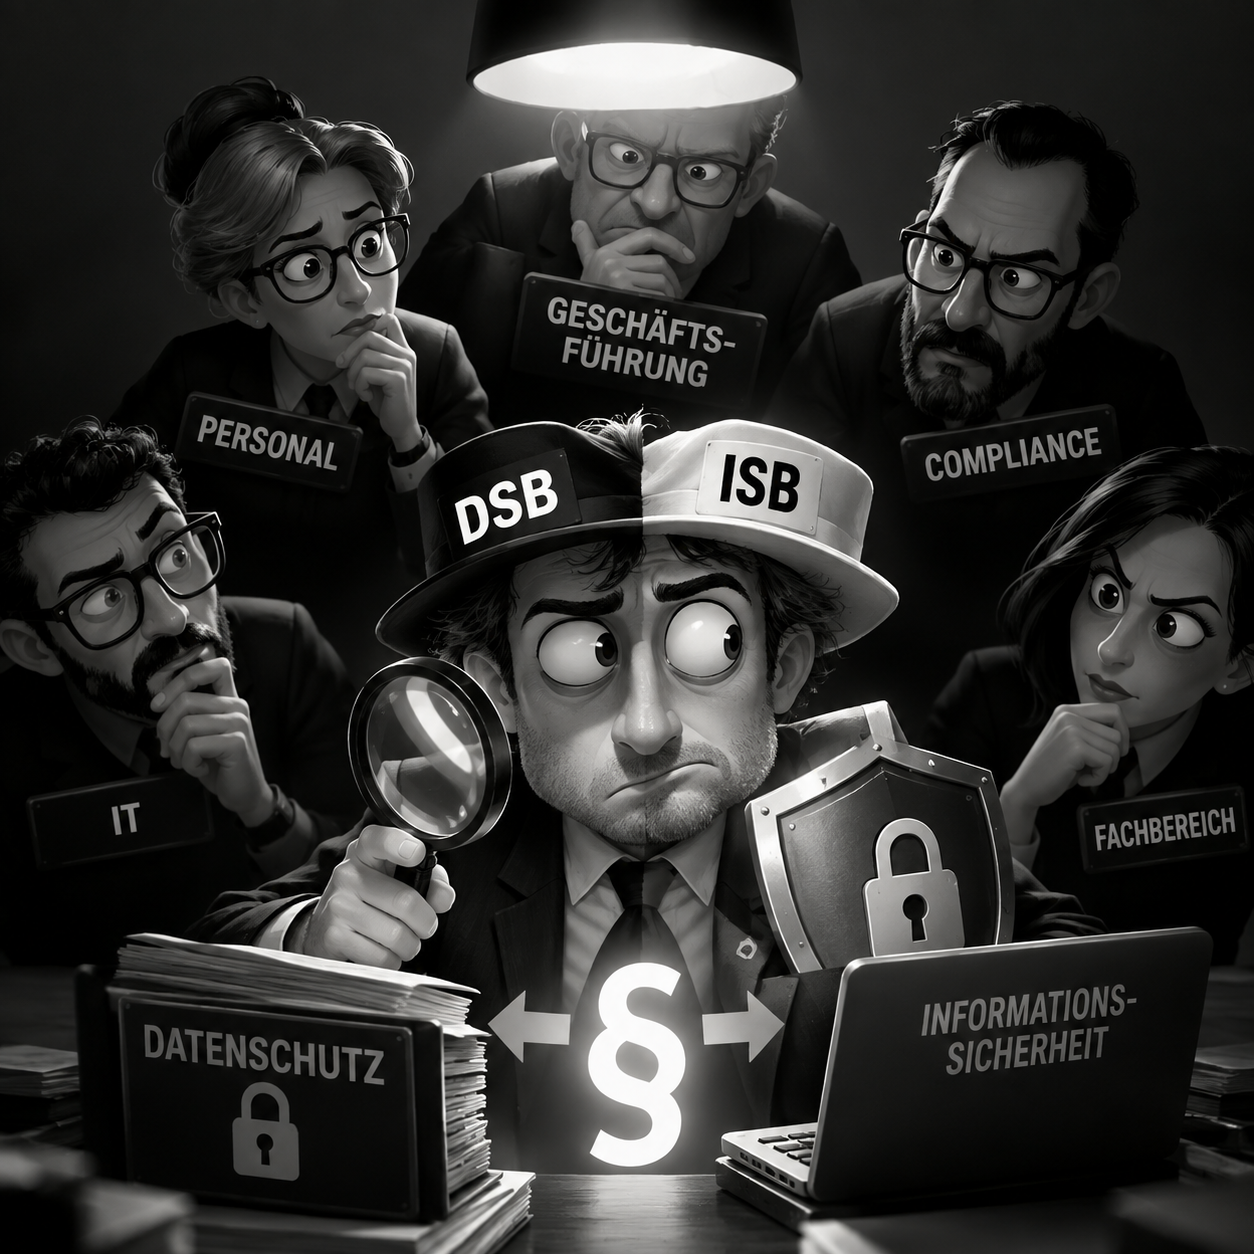
🔐 DSB und ISB in Personalunion – effizient oder ein eingebauter Interessenkonflikt?
Datenschutz und Informationssicherheit gehören zusammen. Aber gehören deshalb auch Datenschutzbeauftragter und Informationssicherheitsbeauftragter auf denselben Stuhl?
Diese Frage begegnet in der Praxis immer wieder.
Gerade in kleinen und mittelständischen Unternehmen klingt die Idee zunächst ausgesprochen sinnvoll:
👉 ein Ansprechpartner
👉 kurze Kommunikationswege
👉 weniger Abstimmungsaufwand
👉 Nutzung derselben Fachkompetenz
👉 geringere organisatorische Kosten
Und tatsächlich: Eine Personalunion von Datenschutzbeauftragtem (DSB) und Informationssicherheitsbeauftragtem (ISB) ist nicht grundsätzlich verboten.
Art. 38 Abs. 6 DSGVO erlaubt dem Datenschutzbeauftragten ausdrücklich die Wahrnehmung weiterer Aufgaben und Pflichten. Die entscheidende Einschränkung folgt allerdings unmittelbar:
Diese zusätzlichen Aufgaben dürfen nicht zu einem Interessenkonflikt führen.
Und genau an diesem kleinen Satz beginnt die eigentlich interessante Diskussion.
⚠️ Wann kontrolliert der Kontrolleur plötzlich sich selbst?
Die entscheidende Frage ist nicht, welche beiden Titel auf der Visitenkarte stehen.
Entscheidend ist: Was macht die betreffende Person tatsächlich?
Nehmen wir ein praktisches Beispiel.
Der ISB entwickelt eine Sicherheitsmaßnahme für ein Unternehmen. Er entscheidet möglicherweise mit, welches technische Verfahren eingesetzt wird, welche Protokollierung erfolgt, welche Daten gespeichert werden oder wie lange bestimmte Informationen vorgehalten werden.
Anschließend kommt dieselbe Person in ihrer Funktion als Datenschutzbeauftragter und soll beurteilen, ob genau diese Verarbeitung datenschutzrechtlich zulässig und angemessen ist.
Dann entsteht eine unangenehme Situation:
🔧 Als ISB habe ich die Maßnahme konzipiert oder umgesetzt.
🔍 Als DSB soll ich dieselbe Maßnahme unabhängig kontrollieren.
Im schlimmsten Fall lautet die praktische Aufgabe also:
„Bitte überprüfen Sie unabhängig Ihre eigene Entscheidung.“
Genau hier wird aus einer vermeintlich effizienten Personalunion ein echtes Governance-Problem.
Auch der European Data Protection Board (EDPB) stellt darauf ab, ob der DSB aufgrund seiner weiteren Funktion Zwecke und Mittel einer Verarbeitung festlegt. Typische problematische Positionen können deshalb beispielsweise Geschäftsführung, Personal- oder IT-Leitung sein.
Entscheidend ist allerdings nicht allein die Stellenbezeichnung, sondern die tatsächlich ausgeübte Entscheidungsbefugnis.
🛡️ Der ISB ist nicht automatisch der operative IT-Verantwortliche
Auf der anderen Seite wäre es genauso falsch, daraus zu schließen:
„Ein ISB kann niemals gleichzeitig DSB sein.“
Denn ein sauber aufgestellter Informationssicherheitsbeauftragter muss nicht derjenige sein, der Firewalls administriert, Benutzerkonten einrichtet, Überwachungssysteme konfiguriert oder über jede technische Sicherheitsmaßnahme entscheidet.
Ein ISB kann vielmehr beraten, koordinieren, Risiken bewerten, das ISMS begleiten und die Geschäftsleitung bei der Informationssicherheit unterstützen.
Genau diese Unterscheidung greift auch der Beitrag der UIMC auf: Problematisch wird die Doppelrolle insbesondere dann, wenn der ISB selbst über Sicherheitsmaßnahmen entscheidet, Budgets verantwortet oder operative Maßnahmen umsetzt, deren Auswirkungen er anschließend als DSB überprüfen müsste.
🤔 Aber kann man den Interessenkonflikt wirklich „wegorganisieren“?
Hier lohnt sich ein genauer Blick.
Eine Stellenbeschreibung mit zwei sauber getrennten Überschriften reicht nicht.
Auch ein Organigramm beseitigt noch keinen tatsächlichen Interessenkonflikt.
Wenn eine Personalunion gewählt wird, muss die Trennung im Arbeitsalltag funktionieren.
Die niedersächsische Datenschutzaufsicht nennt hierfür konkrete organisatorische Anforderungen. Aufgaben und Schnittstellen müssen klar definiert und dokumentiert werden. Zielkonflikte müssen dem Verantwortlichen zur Entscheidung vorgelegt werden. Konfliktträchtige Themen können zusätzlich beispielsweise der Revision oder einer anderen Überwachungsinstanz mitgeteilt werden.
Außerdem braucht es geeignete Vertretungsregelungen und ausreichende zeitliche Ressourcen.
📌 1. Rollen schriftlich und konkret trennen
Nicht nur: „Herr Müller ist DSB und ISB.“
Sondern konkret festlegen:
Welche Aufgaben nimmt er als DSB wahr?
Welche Aufgaben nimmt er als ISB wahr?
Wo darf er beraten?
Wo darf er entscheiden?
Und wo darf er gerade nicht selbst entscheiden?
📌 2. Keine Selbstkontrolle
Hat die Person als ISB eine Entscheidung wesentlich selbst getroffen oder eine Maßnahme operativ umgesetzt, sollte sie deren datenschutzrechtliche Kontrolle nicht anschließend allein als DSB durchführen.
Hier braucht es einen alternativen Prüfweg.
📌 3. Konfliktfälle eskalieren
Es muss vorher feststehen, was passiert, wenn beide Rollen unterschiedliche Interessen verfolgen.
Nicht erst dann überlegen, wenn der Konflikt bereits auf dem Tisch liegt.
Eine Möglichkeit ist die unmittelbare Eskalation an Geschäftsführung, Revision oder eine andere unabhängige Kontrollinstanz.
Wichtig dabei:
Die Verantwortung bleibt ohnehin beim Unternehmen.
Der Datenschutzbeauftragte ist Berater und Überwacher. Er übernimmt nicht die datenschutzrechtliche Verantwortung des Verantwortlichen.
📌 4. Direkte Berichtswege sicherstellen
Der DSB berichtet nach Art. 38 Abs. 3 DSGVO unmittelbar an die höchste Managementebene und muss seine gesetzlichen Aufgaben weisungsfrei erfüllen können.
Auch bei einer Doppelrolle darf daraus kein organisatorischer Umweg werden.
📌 5. Interessenkonflikte regelmäßig neu bewerten
Und das ist besonders wichtig:
Eine Personalunion kann bei ihrer Einführung organisatorisch funktionieren – und zwei Jahre später problematisch sein.
Warum?
Weil sich Aufgaben verändern.
Vielleicht war der ISB ursprünglich ausschließlich koordinierend tätig. Später bekommt er Budgetverantwortung, übernimmt operative Security-Projekte oder entscheidet über konkrete technische Lösungen.
Damit kann sich auch die Bewertung des Interessenkonflikts verändern.
Die Prüfung darf deshalb keine einmalige Checkbox bei der Bestellung sein.
🚨 Besonders kritisch: DSB und operative IT-Verantwortung
Noch deutlicher wird das Problem bei einer anderen Kombination:
Datenschutzbeauftragter und IT-Leiter.
Hier sollten Unternehmen sehr genau hinschauen.
Denn wenn dieselbe Person über IT-Systeme, technische Verfahren oder deren Einsatz entscheidet und anschließend als Datenschutzbeauftragter deren datenschutzrechtliche Konformität überwachen soll, liegt das klassische Problem der Selbstkontrolle nahe.
Der EDPB nennt den Head of IT ausdrücklich als Beispiel einer Funktion, die typischerweise mit der Tätigkeit des DSB kollidieren kann.
Entscheidend bleibt auch hier die tatsächliche Befugnis zur Festlegung von Zwecken und Mitteln der Verarbeitung.
💡 Synergien nutzen – Kontrolle trotzdem erhalten
Datenschutz und Informationssicherheit sollten keinesfalls in getrennten Welten arbeiten.
Im Gegenteil.
DSB und ISB müssen eng miteinander sprechen.
Bei TOMs, Incident Response, Berechtigungskonzepten, Logging, Backup, Cloud-Diensten, Lieferantenmanagement, Business Continuity oder neuen IT-Systemen überschneiden sich beide Bereiche zwangsläufig.
Aber:
Zusammenarbeit bedeutet nicht automatisch Personalunion.
Und Personalunion bedeutet wiederum nicht automatisch Interessenkonflikt.
Entscheidend ist die Governance dahinter.
Die niedersächsische Datenschutzaufsicht empfiehlt wegen möglicher Interessenkollisionen, eine Personalunion von DSB und ISB zu vermeiden, erklärt sie aber nicht pauschal für unzulässig. Entscheidend bleibt die Prüfung des konkreten Einzelfalls.
🔎 Fünf Fragen, die Unternehmen vorher beantworten sollten
1. Entscheidet die Person als ISB über Maßnahmen, die sie später als DSB kontrollieren muss?
2. Kann sie in beiden Funktionen tatsächlich unabhängig arbeiten?
3. Sind Aufgaben, Kompetenzen und Schnittstellen schriftlich voneinander getrennt?
4. Existiert für konkrete Interessenkonflikte ein unabhängiger Eskalations- und Prüfmechanismus?
5. Stehen überhaupt genügend Ressourcen zur Verfügung, um beide anspruchsvollen Funktionen ernsthaft auszuüben?
Wenn diese Fragen nicht überzeugend beantwortet werden können, sollte man sich fragen, ob die vermeintliche Effizienz der Personalunion den Governance-Nachteil tatsächlich wert ist.
Denn am Ende sollte nicht entscheidend sein, ob zwei Rollen formal von einer Person ausgeübt werden dürfen.
Entscheidend ist, ob beide Rollen ihre Aufgabe tatsächlich unabhängig und wirksam erfüllen können.
🔐 Datenschutz kontrolliert. Informationssicherheit schützt. Gute Governance sorgt dafür, dass am Ende niemand seine eigene Arbeit prüfen muss.
Quellen
European Data Protection Board – Datenschutzbeauftragter
Landesbeauftragte für den Datenschutz Niedersachsen – Datenschutzbeauftragte in Unternehmen
#Datenschutz #Informationssicherheit #DSB #ISB #DSGVO #ISMS #ISO27001 #Compliance #CyberSecurity #Governance