
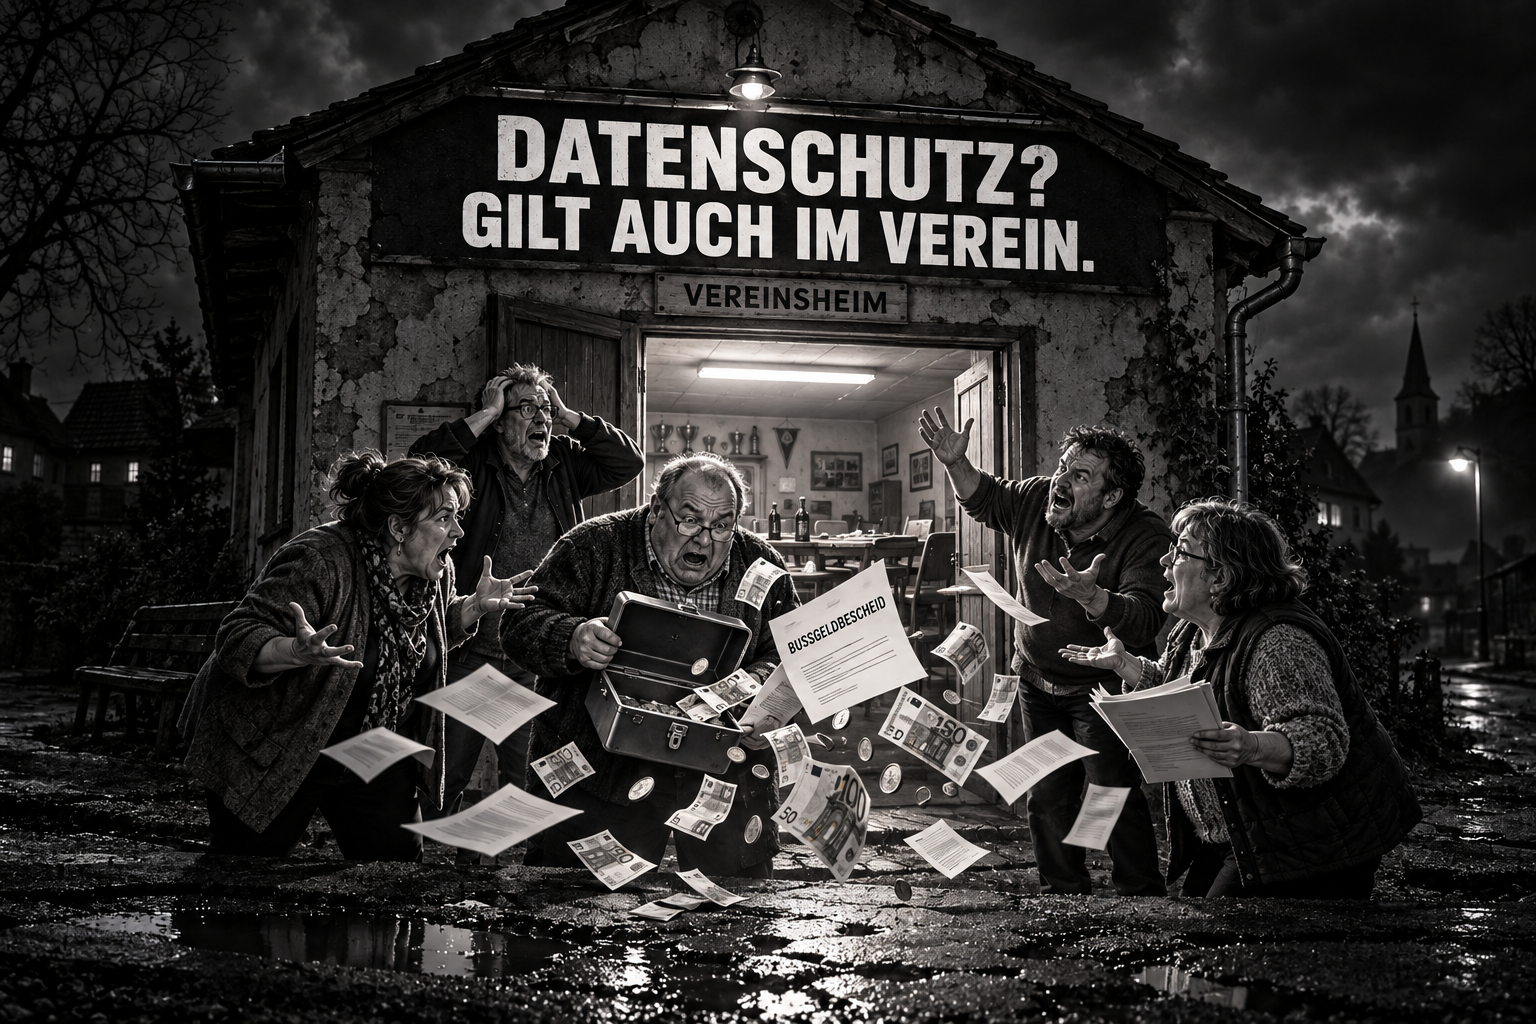
Das Vereinsheim ist kein rechtsfreier Raum – und die Vereinskasse kein Schutzschild
Ein Kommentar über Datenschutz, organisatorische Verantwortung und die Grenzen von „Das haben wir schon immer so gemacht“.
Beim Datenschutz gibt es eine bemerkenswerte Vorstellung: Je kleiner der Ort, je länger die Tradition und je ehrenamtlicher die Tätigkeit, desto weniger genau müsse man es nehmen.
Man kennt sich schließlich. Der Vorstand wird schon wissen, was er tut. Und wenn sich jemand beschwert, gilt schnell der Beschwerdeführer als Problem.
Meine Haltung dazu ist klar: Wer Gemeinschaft organisiert, sollte auch die Rechte der Menschen respektieren, die dazugehören.
Auch Vereine müssen beim Umgang mit Mitgliederdaten Datenschutzvorgaben beachten. Die Datenschutzaufsicht Baden-Württemberg erläutert beispielsweise, dass Funktionsträger grundsätzlich nur diejenigen Mitgliederdaten nutzen dürfen, die sie für ihre Aufgaben benötigen. Ein Amt im Verein ist keine pauschale Zugriffsberechtigung auf sämtliche persönlichen Informationen.
⚖️ Wenn angeblich niemand zuständig war
Ein Urteil des österreichischen Verwaltungsgerichtshofs vom 24. Juni 2026 zeigt, wie wenig eine Organisation davon hat, Verantwortung hinter ihren internen Strukturen verschwinden zu lassen.
Im Verfahren Ro 2025/04/0007 ging es um die Verarbeitung personenbezogener Daten zu Werbezwecken, darunter berechnete politische Affinitäten. Der Gerichtshof bestätigte wesentliche Verstöße und setzte die Geldbuße auf 13 Millionen Euro herab. Auch das angeführte Compliance-System entlastete das Unternehmen im konkreten Fall nicht.
Für deutsche Unternehmen und Vereine ist dabei vor allem die zugrunde liegende europäische Rechtsprechung relevant: Der EuGH entschied bereits am 5. Dezember 2023 in der Rechtssache C-807/21, „Deutsche Wohnen“, dass eine Geldbuße gegen eine juristische Person als Verantwortliche nicht davon abhängig gemacht werden darf, dass der Verstoß zuvor einer identifizierten natürlichen Person zugerechnet wurde.
Die Behörde muss also nicht erst den einen Mitarbeiter oder Funktionsträger finden, an dem sich alles festmachen lässt.
Keine automatische Strafe – aber auch kein Versteckspiel
Das bedeutet ausdrücklich nicht, dass ohne Prüfung bestraft wird. Für eine Geldbuße bleibt ein vorsätzlicher oder fahrlässiger Verstoß erforderlich. Auch der österreichische Verwaltungsgerichtshof betont diese Voraussetzung.
Der Unterschied ist entscheidend: Die fehlende Identifikation eines einzelnen Menschen verhindert nicht automatisch eine Geldbuße gegen die verantwortliche Organisation.
Wer daraus lediglich mitnimmt, dass intern niemand seinen Namen unter eine Entscheidung setzen sollte, hat die Botschaft gründlich missverstanden.
💶 Und was hat das mit dem örtlichen Verein zu tun?
Sehr viel. Ein eingetragener Verein ist eine juristische Person. Entscheidet er über Zwecke und Mittel der Verarbeitung seiner Mitgliederdaten, kommt er selbst als datenschutzrechtlich Verantwortlicher und damit als Adressat einer Geldbuße infrage.
Das ist die Übertragung des europäischen Grundsatzes auf den Verein. Im österreichischen Verfahren wurde nicht über einen Dorfverein entschieden.
Eine gegen den Verein verhängte Geldbuße trifft zunächst dessen Vermögen. Damit geht es ganz praktisch um Geld, das für den Vereinszweck vorgesehen war.
Für mich ist deshalb die entscheidende Frage: Wie verantwortungsvoll geht ein Vorstand mit der Gemeinschaft um, wenn er Datenschutzprobleme einfach aussitzt?
Tradition ersetzt keine Prüfung
Besonders sichtbar wird das bei Mitgliederdaten, Protokollen und Veröffentlichungen. Was intern für eine bestimmte Aufgabe benötigt wird, darf nicht automatisch öffentlich ausgehängt oder beliebig weitergegeben werden. Auch Veröffentlichungen im Vereinsblatt oder im Internet müssen die schutzwürdigen Interessen der Betroffenen berücksichtigen. Darauf weist die Datenschutzaufsicht ausdrücklich hin.
Die praktische Frage lautet daher: Wer benötigt welche Information für welchen Zweck – und auf welcher Grundlage?
„Das interessiert hier alle“ ist darauf eine ausgesprochen schwache Antwort.
🛠️ Beratung ist vernünftiger als Selbstgewissheit
Meine Empfehlung an Vereinsvorstände und Unternehmensleitungen: Lassen Sie Ihre tatsächlichen Abläufe prüfen.
Wer hat Zugriff auf personenbezogene Daten? Was wird veröffentlicht oder weitergegeben? Wie werden Beschwerden bearbeitet? Wann werden Daten gelöscht? Wer kümmert sich verbindlich um die Umsetzung?
Dafür braucht es Menschen mit Fachkenntnis und die Bereitschaft, eigene Gewohnheiten zu hinterfragen.
Ein Datenschutzordner, den niemand benutzt, beeindruckt mich jedenfalls weniger als ein Vorstand, der einen Fehler erkennt und korrigiert.
Ehrenamt verdient Anerkennung. Gerade deshalb sollte es ordentlich organisiert sein.
Die Größe des Dorfes bestimmt nicht die Reichweite der Mitgliederrechte. Und wer Datenschutz für überflüssig hält, sollte diese Haltung wenigstens erklären können, bevor ein Bescheid in der Vereinskasse ankommt.
Quellen und weiterführende Informationen
Datenschutzaufsicht Baden-Württemberg: Datenschutz im Verein.
https://www.baden-wuerttemberg.datenschutz.de/datenschutz-im-verein/
Österreichischer Verwaltungsgerichtshof: Mitteilung zur Entscheidung Ro 2025/04/0007 vom 24. Juni 2026.
https://www.vwgh.gv.at/medien/mitteilungen/ro2025-04-0007.html
Europäischer Gerichtshof: Urteil vom 5. Dezember 2023, C-807/21 – Deutsche Wohnen, Entscheidungstenor.
https://eur-lex.europa.eu/legal-content/DE/TXT/?uri=CELEX:62021CA0807